当前不少家庭工作室、小型创业团队都接入了两条不同运营商的民用宽带,日常多设备同时走VPN连接时,经常出现单条带宽被占满、部分设备VPN隧道意外断连、分流规则互相冲突的问题。本文结合实际落地的组网场景,梳理双宽带环境VPN多设备同时使用的可实现方法,覆盖前置条件检查、分步配置逻辑和故障排查思路,所有操作都可以通过常规支持双WAN的商用路由和开源VPN组件完成,不需要依赖特殊定制硬件。
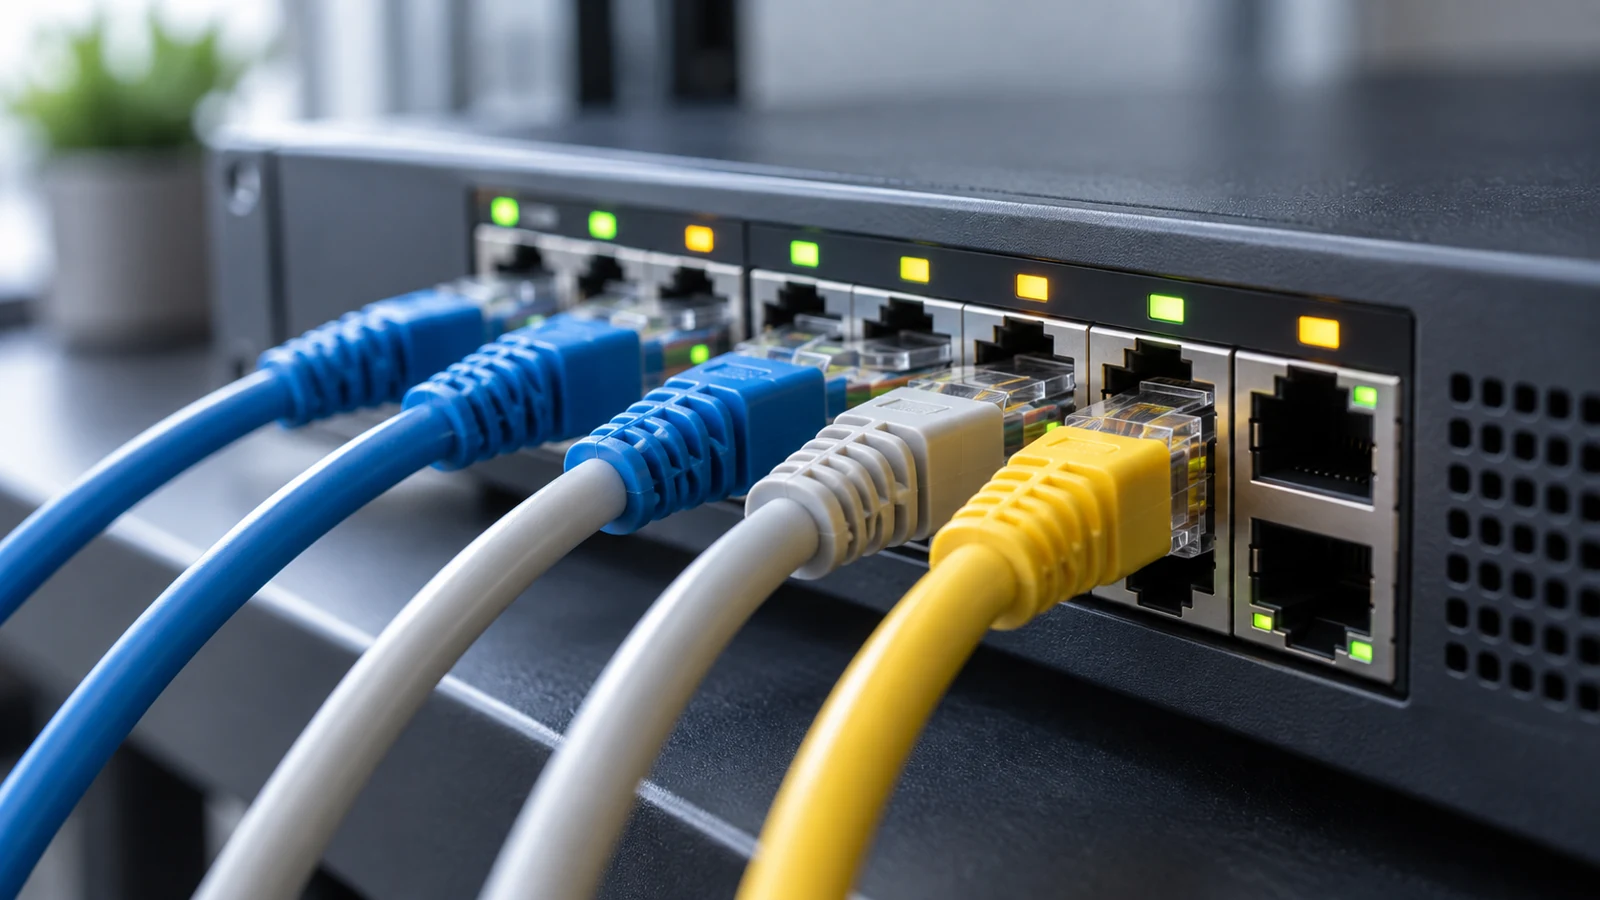
双WAN路由对接双宽带,可保障多设备同时稳定运行VPN连接
组网配置前置检查项
首先要确认两条宽带的接入属性,尽量避免两条线路属于同运营商同PON口的接入资源,防止底层路由路径完全重叠,先分别用单设备直连两条宽带测试VPN连接的基础可用性,确认每条线路单独跑VPN的时候都不会出现拨号认证失败、运营商常规端口封禁的问题,提前排除单线路本身的连接故障。
接下来清点当前需要同时接入VPN的设备总数,区分不同设备的流量需求,比如部分办公设备需要全程走VPN隧道,部分特定用途设备只需要指定站点走VPN分流,还有部分普通家用设备不需要走任何VPN,提前把三类设备的端口和MAC地址整理出来,避免后续配置出现规则冲突。
双WAN路由层的VPN分流基础配置
把两条宽带分别接入支持双WAN的主路由的两个WAN口,不要直接把两条宽带各自接一个独立的VPN路由,这种模式下多设备同时连接的时候很容易出现内网IP地址段冲突,主路由开启双WAN的普通负载均衡模式之前,先把VPN隧道的绑定规则单独拎出来,不要让VPN流量参与默认的普通流量负载均衡调度。
在主路由的VPN客户端配置界面,分别创建两个完全独立的VPN隧道,分别绑定两条不同的物理宽带出口,不要把两个VPN隧道都绑定到同一条宽带上,这样后续不同设备的VPN流量可以直接对应到不同的物理出口,不会出现单条宽带被所有VPN设备占满带宽的情况。
多设备的VPN权限分配逻辑
根据之前整理的设备分类清单,VPN加速器给不需要走VPN的普通设备分配默认的普通宽带出口,这类设备的流量完全不经过VPN隧道,不会占用VPN的隧道资源,也不会和其他走VPN的设备产生路由规则冲突。
给需要全程走VPN的办公类设备,直接在主路由的IP和MAC绑定界面,把对应设备的IP地址和指定的VPN隧道、VPN加速器绑定的物理宽带出口做一一映射,比如一半的办公设备映射到绑定第一条宽带的VPN隧道,另一半映射到绑定第二条宽带的VPN隧道,实现两条物理宽带的VPN流量负载分摊。
给只需要部分站点走VPN的设备,直接在设备本地配置分流规则,不要在主路由层面强制绑定VPN隧道,这类设备的非指定站点流量直接走普通宽带出口,只有匹配分流规则的流量才会走对应的VPN隧道,VPN下载进一步降低两条VPN隧道的带宽占用压力。
配置完成后的有效性验证方法
所有规则配置完成之后,先逐个接入不同类型的测试设备,分别查询设备的公网出口IP,确认不需要走VPN的设备显示的是普通宽带的公网IP,走第一条VPN隧道的设备显示的是对应VPN节点的出口IP,走第二条VPN隧道的设备显示的是另一个VPN节点的出口IP,VPN下载没有出现规则串流的情况。
同时启动所有需要走VPN的设备,连续运行一段时间观察隧道连接状态,确认不会出现部分设备VPN连接被挤断的情况,同时检查两条物理宽带的带宽占用情况,确认VPN流量是均匀分摊到两条线路上,没有出现单条线路跑满的问题。
常见使用误区排查
很多用户配置的时候会直接开启VPN隧道层面的全局负载均衡,这种模式下多设备同时使用的时候很容易出现同一个会话的数据包从两条不同的宽带出口发出,导致VPN节点校验会话异常,频繁触发断连,遇到这类问题直接关闭VPN隧道层面的负载均衡,改用固定IP映射出口的模式就可以解决。
还有部分用户会给两条VPN隧道配置完全相同的虚拟网段,这种情况不同隧道下的设备互相访问的时候会出现路由寻址错误,只需要给两个VPN隧道分别设置不同的独立虚拟网段,不和主路由的内网网段重叠就可以避免这类问题。